본문으로 건너뛰기
TechReady

엔터프라이즈 AI 운영체계, ReadyOS

사내 지식을 바탕으로 정확히 판단하고, 업무 시스템을 직접 호출하며, 담당자 승인을 거쳐 업무를 안전하게 수행합니다.클라우드는 물론 온프레미스(On-Premise) 환경에서도 동일하게 동작합니다.

Positioning

개별 AI 활용을 넘어, 업무 프로세스 전체를 혁신합니다

기존의 기업 AI 도입은 대개 단일 업무에 대한 개별 기능 개선 방식이었습니다.특정 업무의 생산성을 잠시 높일 수 있으나 사내 시스템에 전사적 확산으로 이어지지 못하는 한계가 있습니다.

ReadyOS는 지식(Knowledge), 실행(Execution), 운영(Operations)의 3개를 근간으로 구조화된 인프라를 구축합니다.업무 분야가 달라져도 표준화된 체계 안에서 안정적인 확장을 지원합니다.

지식 · 실행 · 운영 레이어

01

KNOWLEDGE

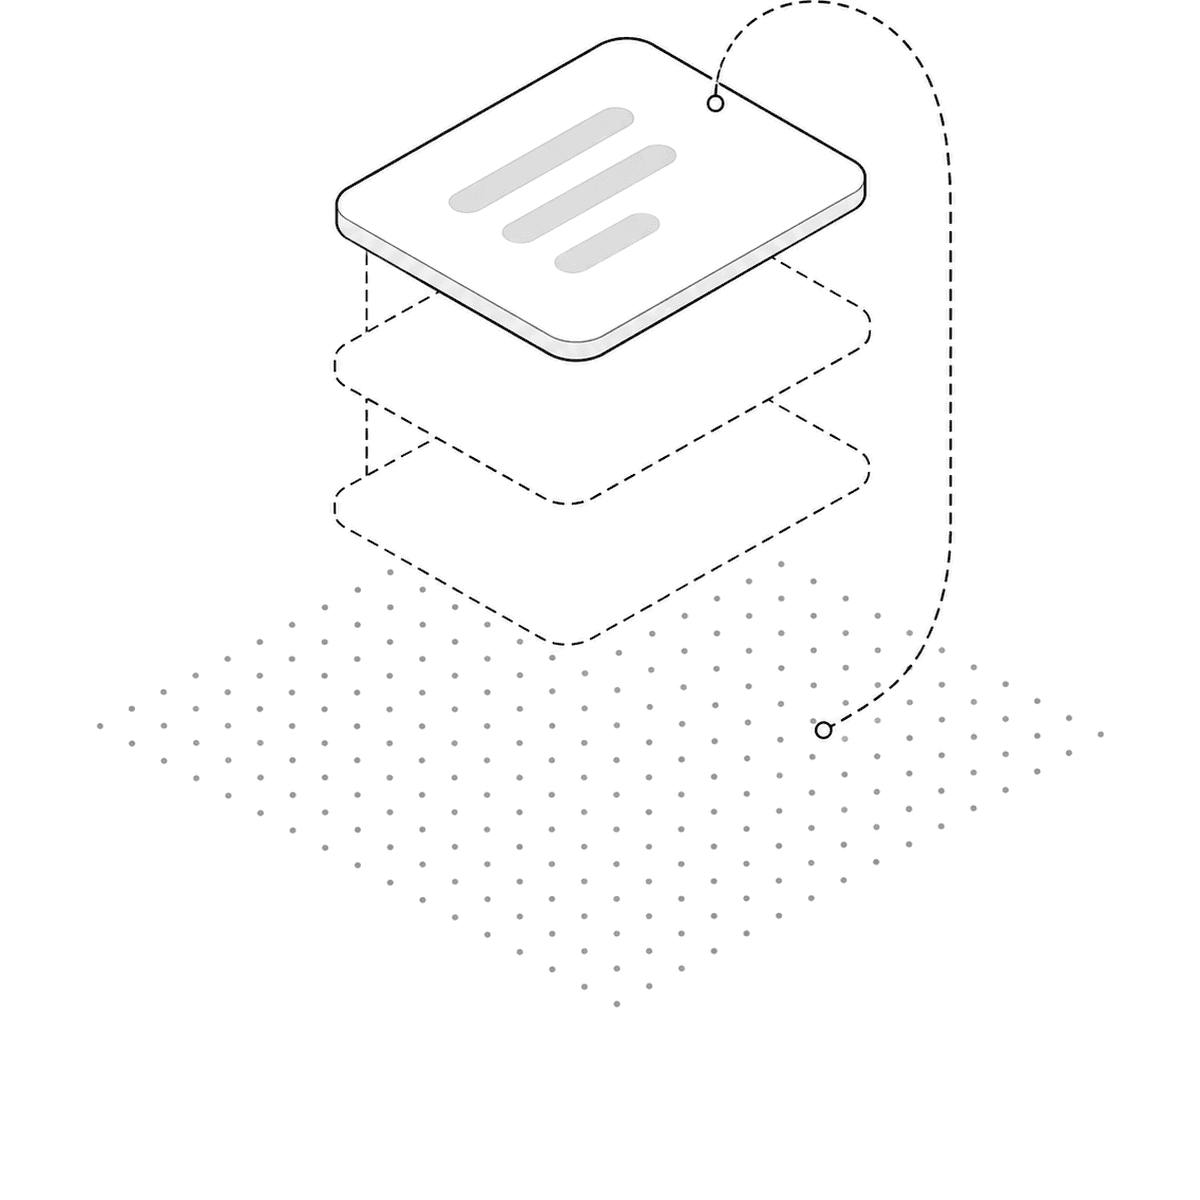
점 격자 위에 문서 평면이 쌓이고, 근거가 부족하면 격자로 되돌아가 다시 찾는 흐름을 그린 아이소메트릭 일러스트

필요한 문서와 데이터를 선별하고 업무 맥락을 수립합니다.

Context Builder · Agent Orchestrator · Model Gateway · Action Control · MCP·API 연동

  • 규정·​매뉴얼·​회의록을 업무 맥락에 맞춰 읽습니다
  • 키워드와 의미를 함께 검색해 필요한 정보를 좁힙니다
  • 후보 문서를 다시 확인해 답변에 쓸 근거를 고릅니다
  • 답변마다 근거 문서와 해당 위치를 제시합니다
  • 열람 권한 밖의 문서는 검색 단계에서 제외합니다

근거를 확인할 수 없는 답변은 업무 판단에 사용할 수 없기 때문입니다.
02

EXECUTION

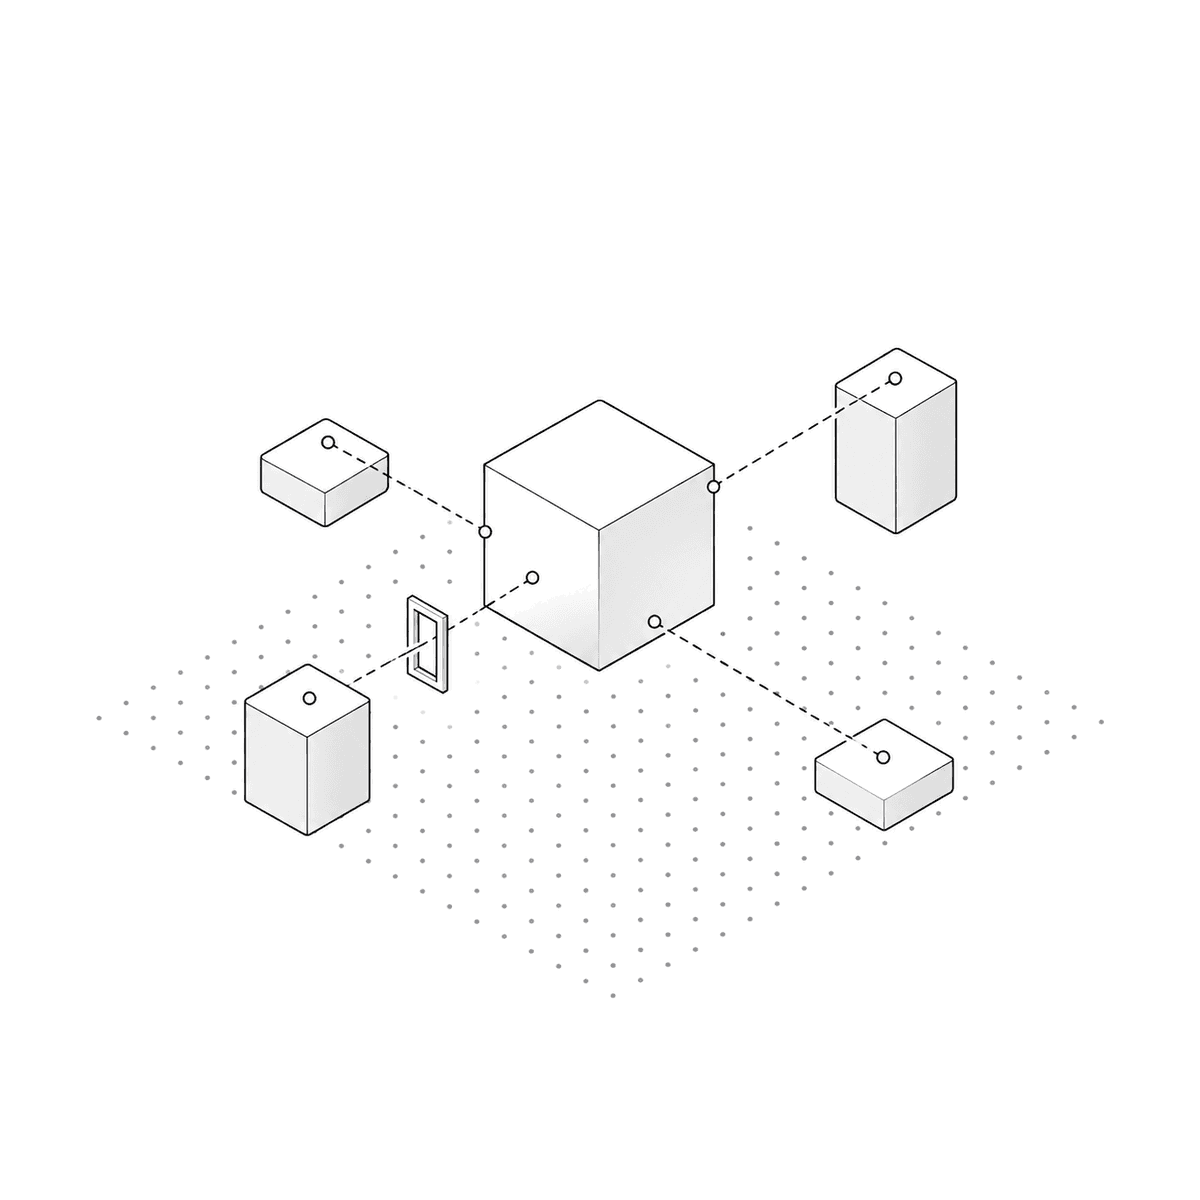
가운데 블록이 주변의 도구·시스템 블록과 점선으로 이어지고, 한 경로는 좁은 승인 게이트를 지나는 아이소메트릭 일러스트

수립된 계획에 따라 사내 시스템과 도구를 직접 호출하여 업무를 수행합니다.

실행 계획 · 도구 호출 · MCP 연동 · 업무 시스템 커넥터 · 승인 게이트 · 전용 에이전트 · 실행 한도

  • 업무와 권한에 맞춰 처리 순서를 정합니다
  • 업무 시스템과 사내 도구에서 필요한 정보를 조회합니다
  • 결과가 부족하면 조건을 바꿔 다시 확인합니다
  • 변경·​쓰기 작업은 담당자 승인 후에만 실행합니다

답변 뒤에 담당자가 다시 시스템을 처리해야 한다면 업무는 줄지 않기 때문입니다.

03

OPERATIONS

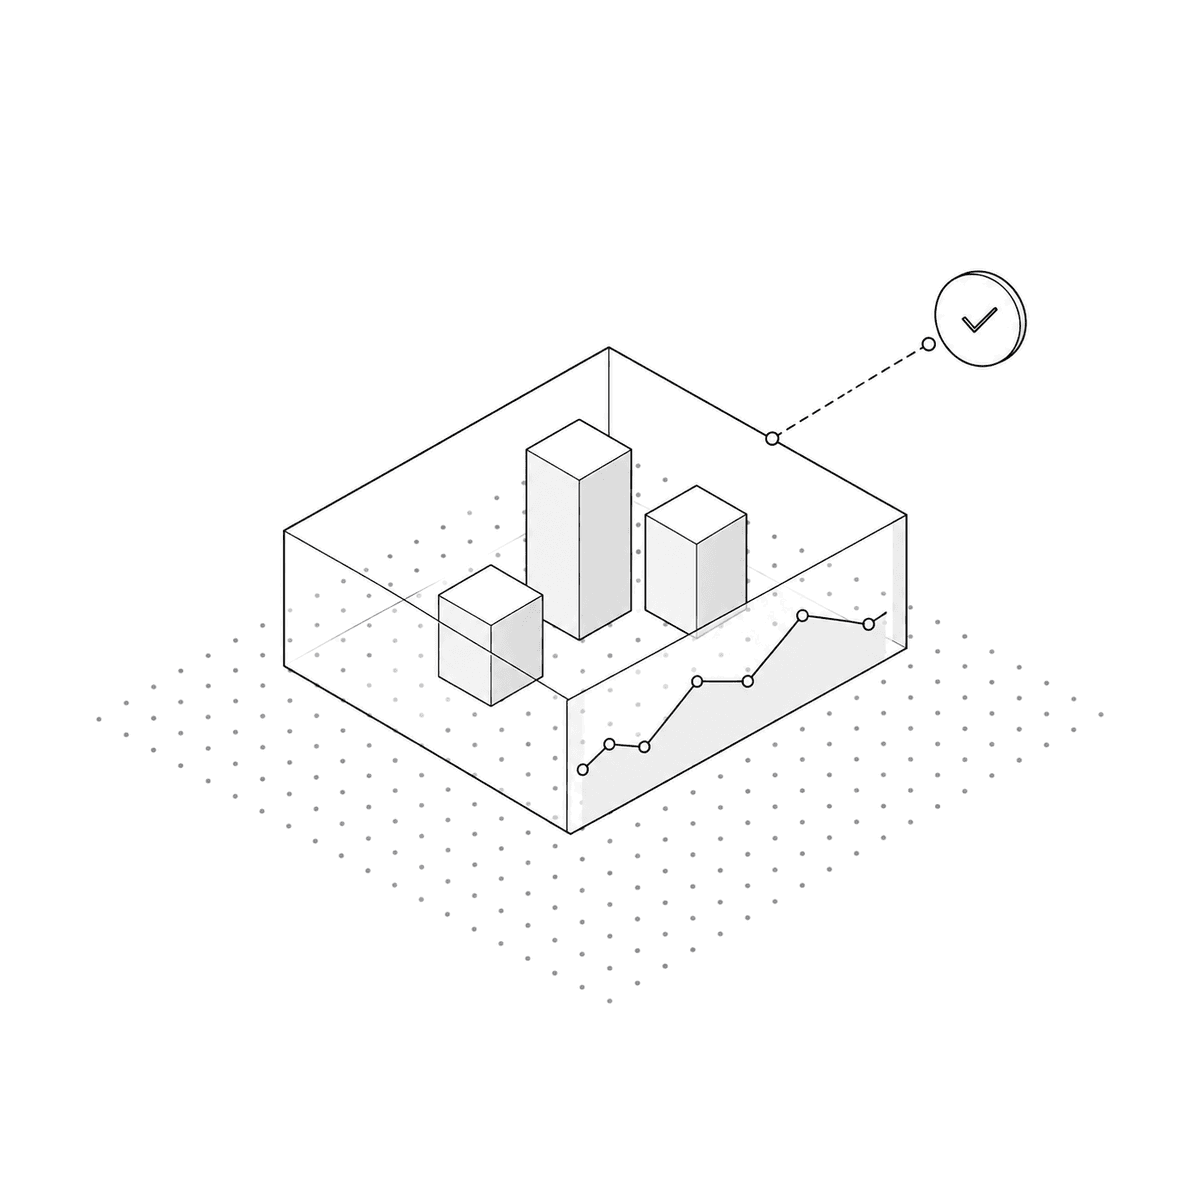
여러 블록이 하나의 투명한 경계 안에 모여 있고 앞면에 모니터링 선 그래프가 그려진 아이소메트릭 일러스트

누가 무엇을 실행했는지, 근거와 비용까지 관리합니다.

인증·RBAC · PII 마스킹 · 모델·도구 정책 · 근거·실행 감사 로그 · 비용·지연 모니터링 · 품질·이상 평가

  • 업무 성격에 따라 모델과 실행 한도를 정합니다
  • 보유한 키와 운영 환경에 맞춰 구성합니다
  • 실행 단계, 참조 문서, 호출 도구, 승인자를 건별로 기록합니다
  • 조직·​업무 단위로 사용 한도를 설정합니다

통제와 이력 없이 실행되는 자동화는 운영 단계에서 신뢰를 얻기 어렵기 때문입니다.

요청 하나가 처리되는 과정

업무 요청이 수신되면 AI가 문서 조회, 시스템 연동, 도구 호출 등 최적의 처리 계획을 단계별로 수립합니다.정보가 부족할 경우 자율적으로 조건을 변경해 재탐색을 수행하며, 데이터 변경이 수반되는 주요 작업은 담당자의 사전 승인을 거쳐 안전하게 실행합니다.처리 완료 후에는 판단 근거가 된 참조 문서와 연동된 시스템 내역을 투명하게 제시합니다.

READYOS · EXECUTION TRACERUNNINGAWAITING APPROVALCOMPLETE01 · REQUEST요청02 · PLAN처리 계획조건 변경03 · RETRIEVE / CALL문서 검색 · 인용완료업무 시스템 조회불충분완료사내 도구 호출 (MCP)완료RETRY불충분하면 조건을 바꿔 재조회04 · APPROVE담당자 승인쓰기 작업에 한함AWAITINGAPPROVED05 · RESPOND응답+ 근거 · 호출 내역요청이 들어옵니다처리 계획을 세우고 무엇을 조회할지 결정합니다결과가 불충분하면 조건을 바꿔 다시 조회합니다값을 변경하는 작업은 승인을 받은 뒤 실행합니다응답에 근거와 호출 내역이 함께 제시됩니다010203RETRY0405

모든 프로세스는 별도의 독립 워커(Worker) 환경에서 처리되므로, 시스템 재시작이나 배포 상황에서도 진행 중인 업무가 중단되지 않습니다.

Models

설치형과 SaaS 환경 모두에 유연하게 적용 가능합니다

고객사의 보안 요구사항과 예산, 기술 인프라에 맞춰 최적의 환경으로 제공합니다.

  • 설치형(On-Premise): 외부 통신이 제한된 사내망에 배포하고, 내부 데이터와 보안 sLLM을 연동합니다. 승인된 외부 LLM 호출은 통제 게이트웨이를 통해 안전하게 처리합니다
  • SaaS: 별도의 기술 인력이나 복잡한 인프라 설정 없이, 즉시 도입해 사용할 수 있습니다
  • 작업의 비용, 속도, 보안 민감도에 따라 상용 API와 로컬 LLM을 최적의 경로로 자동 연결합니다
  • 특정 모델 호출에 실패하면, 동등한 성능의 대체 모델로 전환해 업무를 중단 없이 이어갑니다

GPT · Gemini · Claude · vLLM 기반 sLLM

Connections

기존 시스템은 그대로 유지한 채, AI 업무 환경을 유연하게 확장합니다

사내 도구를 MCP(Model Context Protocol)로 연결하고, AI가 사용할 수 있는 기능을 명확하게 관리합니다.

  • 새로 등록된 도구는 기본적으로 차단하며, 승인된 작업만 AI가 수행하도록 관리합니다
  • ERP, MES, QMS 등 핵심 업무 시스템은 읽기 전용으로 안전하게 연동합니다
  • 시스템 값을 변경하는 작업은 담당자의 최종 확인과 승인 후에만 실행합니다

MCP · ERP · MES · QMS · 그룹웨어 · 사내 위키 · 문서 저장소

Security

기업 데이터의 외부 유출을 원천 차단하는 보안 인프라

안전한 배포 환경

온프레미스(On-Premise) 및 프라이빗 클라우드 배포를 지원하여 외부 데이터 전송 경로를 통제합니다.

독립적 키 관리

고객사 고유 API 키를 활용하며, 특정 벤더 종속 없이 사내 보안 sLLM으로 유연하게 전환할 수 있습니다.

정밀한 권한 제어

도구 단위별 허용·차단·승인 정책을 설정하며, 신규 등록 도구는 기본 '차단' 정책을 적용해 안전성을 확보합니다.

데이터 접근 격리

역할 기반 접근 제어(RBAC)와 개인정보(PII) 마스킹을 적용하고, 조직별 열람 권한을 검색 단계부터 엄격히 강제합니다.

투명한 감사 로그

AI 판단 근거부터 실행 감사 로그, 비용, 처리 지연 시간까지 모든 내역을 건별로 누락 없이 기록·관리합니다.

Rollout

확실한 검증 후 단계적으로 확장합니다

리스크가 큰 전사 일괄 도입 대신, 핵심 단위 업무를 먼저 검증한 후 전사 영역으로 단계별 확장을 진행합니다.

01업무 진단수행 내용대상 업무 선정, 데이터 소재와 접근 방식 확인산출물적용 범위 정의서
02지식 구축수행 내용문서 수집·색인, 용어 사전 구성산출물검색 품질 검증 결과
03시스템 연결수행 내용업무 시스템·사내 도구 연동 (읽기 우선)산출물연동 명세, 권한 정책
04에이전트 설계수행 내용업무별 에이전트 구성, 승인 규칙과 실행 한도 설정산출물에이전트 구성안
05운영 이관수행 내용담당자 교육, 수정 권한 이관산출물운영 가이드, 관리 콘솔 계정

USECASE

한국남동발전(KCEN)
ReadyTalk

지금 바로논의를 시작해 보세요

도입 문의